根據台灣上市櫃重訊統計,今年迄今資安事件已經來到一一八件,已比去年全年成長近六成,關鍵就在於AI。 究竟AI攻擊的手法有哪些?政府和企業又該如何因應這場全新戰役?
資安災情烽火連天,十一月初,永豐銀有四百多位客戶帳號被駭入,遭駭客轉出四一七萬元;十月中,軟體服務公司91APP發現訂單資料庫遭駭,近一千四百個品牌、四八○ 萬名消費者個資恐已外洩。這一切,很可能只是AI自動攻擊時代的序幕。
當前熱搜:台股強彈1545點!最會賺錢12檔股票 群聯EPS 138元稱霸
類似的攻擊,已在短期內重演,十一月四日起,葡萄王、美吾華、崇越等十三家公司陸續發布重訊指出,委外的軟體服務商順立智慧(Cyberbiz)遭駭,導致部分資料遭異常存取,宛如91APP資安事件翻版。翻開上市櫃重訊統計,去年約有七十四起資安攻擊事件,今年截至十一月初已達一一八件,成長近六成。
AI攻擊三大趨勢 人類難抵擋
「AI的手法是無差別攻擊,目標不再是幾家企業,而是瞄準整個產業。」奧義賽博科技執行長吳明蔚說,比起傳統人類駭客,AI不只能迅速進攻,攻擊規模更大到難以想像。
台灣資安主管聯盟創辦人暨會長金慶柏點出,在AI能全天候自動掃描、測試攻擊之下,讓過去從未被人類發現的系統漏洞全數現形,是駭客能迅速破門攻入的關鍵。
「不只是台灣,全世界都在面臨AI這波帶來的『弱點海嘯』。」金慶柏指出,全球通用的系統漏洞CVE總數,去年約有四.八萬個,但今年截至十月則超過八.六萬個,已比去年成長七九%,創下歷史新高,顯見系統遭駭風險持續攀升。
當前的AI資安攻擊複雜多變,但吳明蔚觀察,至少存在三種模式值得各界留意。
第一類攻擊,是以「AI速度」助攻「舊攻擊手法」。
未修補的系統漏洞、容易破解的弱密碼,這些長期被駭客瞄準的資安破口,如今在AI協助下,能以前所未見的速度被攻破。
例如今年八月,台灣新創公司Zeabur首次被駭,攻擊者從用戶服務漏洞入侵、找到一把高權限金鑰,只花五小時就進入公司資料庫,公司卻隔了一天才發現;事發後七周,公司發現二度遭駭卻為時已晚,最後被迫停止營運。
「攻擊方的時間單位是『小時』,防守方卻還是『幾天』、『幾周』,這段差距就是損失。」吳明蔚說。
第二類攻擊,是AI自主研發的「全新武器」。最具代表性與殺傷力的,就是近期喧騰一時、得以展開「無差別攻擊」的ARTEX。
ARTEX是今年七月由中國開發者開源釋出的「AI自主滲透測試系統」,操作上就像是一幅「作戰面板」,能一次指揮數百個AI代理人,同時掃描弱點、測試攻擊、執行入侵。如果過去的駭客攻擊,就像飛行員親自駕駛戰鬥機進攻,吳明蔚形容,ARTEX則是有人在幕後一鍵操控,指揮成千數百架無人機群飛、自動攻擊。
日前微軟揭露,中國駭客組織利用ARTEX瞄準逾兩千個雲端客戶進攻,每分鐘執行高達近三千次登入嘗試,部分客戶帳密不到三小時就被破解。
吳明蔚指出,ARTEX的無差別攻擊,瞄準的是整個產業,台灣91APP經調查就是受到ARTEX攻擊,Cyberbiz受害可能也與它有關;數發部長林宜敬近日就坦言,還有五家電商受波及。另外,韓國有十六家金融業爆出的資料外洩事件,背後也有ARTEX的身影。
第三類攻擊,則是瞄準企業內的AI代理人。這項全新的攻擊面,就像是「壞AI」打「好AI」。
吳明蔚指出,各行各業陸續導入的AI代理人,一旦沒有做好防護措施,就容易被駭客的壞AI操控,雖然台灣近期發生的資安事件仍以前兩類AI攻擊形態為主,「但第三類攻擊的風險仍在增加。」
面對日新月異的資安攻擊手段,若企業發現駭客可疑形跡時,能彼此「通風報信」,將有助於事先預防,這也是政府長期推動情資共享機制的用意。
(本文獲今周刊授權轉載,更多內容,請參閱最新一期《今周刊》第1560期)
你可能也會感興趣》
不存0056!工程師40歲提早退休,砍光高股息只留「0050+定存」:1000萬靠這招永遠花不完
https://www.businesstoday.com.tw/article/category/183013/post/202611090039/
高齡駕駛換照新制!違規罰3600元,機車考照筆試更難了,「這時間」開始要路考…交通新制懶人包
https://www.businesstoday.com.tw/article/category/183030/post/202611050038/
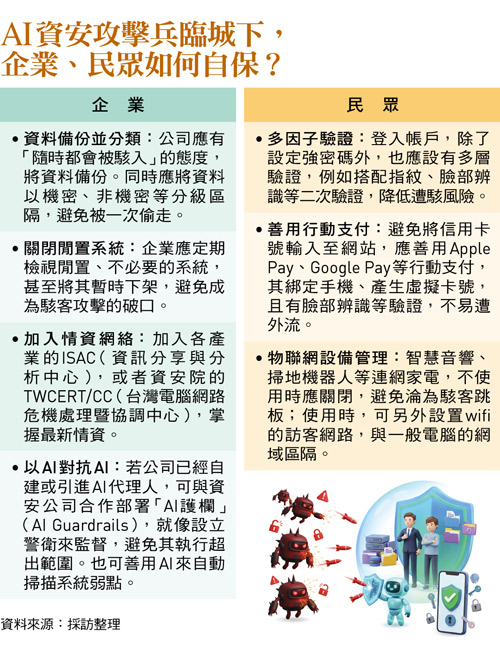
《今周刊》第1560期。 圖:今周刊/提供
《今周刊》第1560期。 圖:今周刊/提供